북한 연계 조직, 바이낸스서 63억 달러 탈취… 국내 거래소 보안 점검 과제

 Paris
 12 °C

 Lyon
11 °C
 Lille
 10 °C
 Monaco
16 °C
 Bordeaux
 14 °C
 Luxembourg
 8 °C
 Marseille
15 °C
 Brussels
10 °C
 Guernsey
12 °C
 Jersey
 13 °C
 Burkina Faso
36 °C
 Guinea
31 °C
 Mali
22 °C
Niger
34 °C
Senegal
32 °C
Togo
32 °C
Gabon
 24 °C
Kamerun
7 °C
Haiti
30 °C
Madagascar
17 °C
Congo
26 °C
Cayenne
8 °C
French Guiana
36 °C
Bruxelles
10 °C
Vancouver
5 °C
Monte-Carlo
16 °C
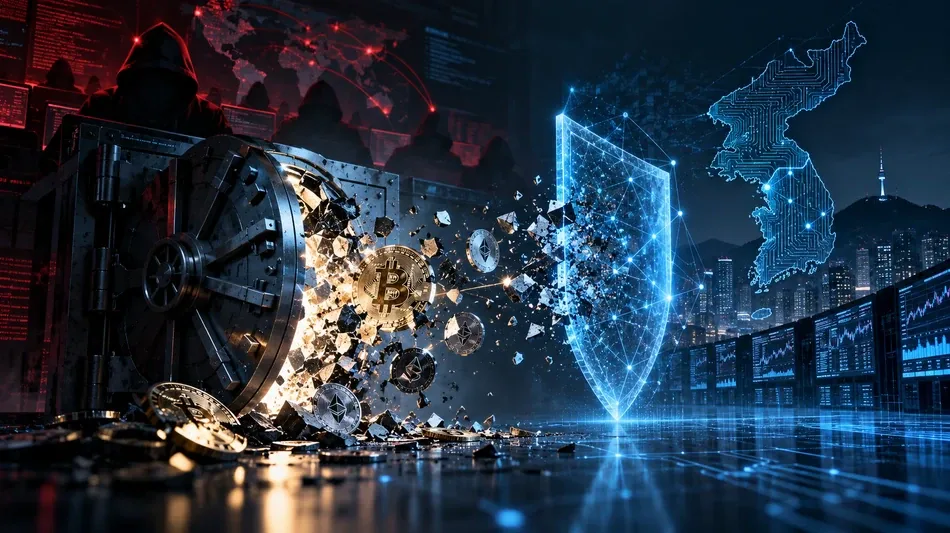
미국 연방수사국이 세계 최대 가상자산 거래소 바이낸스에서 발생한 63억 달러 규모 해킹의 배후로 북한 연계 조직을 지목하면서 국내 거래소의 보안 체계도 점검해야 한다는 요구가 커지고 있다.
지난달 29일 세계 최대 가상자산 거래소 바이낸스에서 비트코인과 이더리움 등 63억 달러, 약 8조4000억 원 상당의 가상자산이 탈취됐다. 공격이 본격화된 뒤 핵심 자산이 빠져나가는 데 걸린 시간은 20여 분에 불과했다. 미국 연방수사국(FBI)은 단일 가상자산 해킹으로는 역대 최대 규모인 이번 사건의 배후로 북한을 지목했다. 피해액은 북한 국민총소득(GNI)의 약 5분의 1에 해당한다.
FBI가 특정한 조직은 북한 연계 해킹 그룹 ‘트레이더트레이터’다. 이 조직은 지난해 15억 달러 피해가 발생한 바이비트 해킹을 포함해 2023년 이후 최소 3건의 가상자산 탈취 사건에 연루된 것으로 알려졌다. 바이낸스 보안팀이 침입을 알아챈 뒤에도 수차례에 걸쳐 약 60억 달러의 자산이 무단 인출됐다. 바이낸스는 엔지니어의 노트북이 해킹돼 자금 인출 권한이 악용됐을 가능성을 제시했다.
북한은 1990년대 위조지폐, 2000년대 마약 밀매에 이어 최근에는 가상자산 해킹을 주요 외화 획득 수단으로 활용하는 것으로 분석된다. 가상자산은 국경을 넘는 이전이 쉽고 자금세탁 경로 추적이 어렵다는 특성이 있다. 미국 보안업계에서는 지난해 전 세계 가상자산 탈취 피해액 가운데 북한이 차지한 비중이 약 60%였다는 분석도 나왔다.
원화 기반 가상자산 거래는 전 세계 현물 거래량의 약 30%를 차지한다. 국내법은 거래소가 고객 가상자산의 80% 이상을 인터넷과 분리된 콜드월렛에 보관하도록 정하고 있다. 그러나 고객의 입출금을 처리하는 핫월렛과 외부 시스템에 연결된 임직원 단말기는 지속적으로 공격에 노출될 수 있다. 지난달에는 국내 가상자산 거래소 프라뱅과 빗썸에서도 해킹 피해가 발생했다.
가상자산 거래소를 대상으로 한 당국의 취약점 분석·평가 보안 기준은 지난해 말 마련됐지만, 이 기준에 따른 종합 보안점검을 완료한 사업자는 아직 없는 것으로 전해졌다. 약 열흘 전에는 북한 인터넷주소에서 국내 금융시스템으로 440만 건의 무단 접속이 시도된 사실도 확인됐다. 마이크로소프트는 북한 해킹 조직이 인공지능 기술을 빠르게 습득해 최고 수준의 ‘완전 정착’ 단계에 들어갔다고 평가했다. 거래소별 취약점 점검과 함께 국가 차원의 금융·사이버 대응 체계를 재검토할 필요성이 제기된다.
A.Byun--SG